
Több mint 200 biztonsági rést foltozott be az Apple: frissült a macOS 27, a Tahoe és a Sequoia is
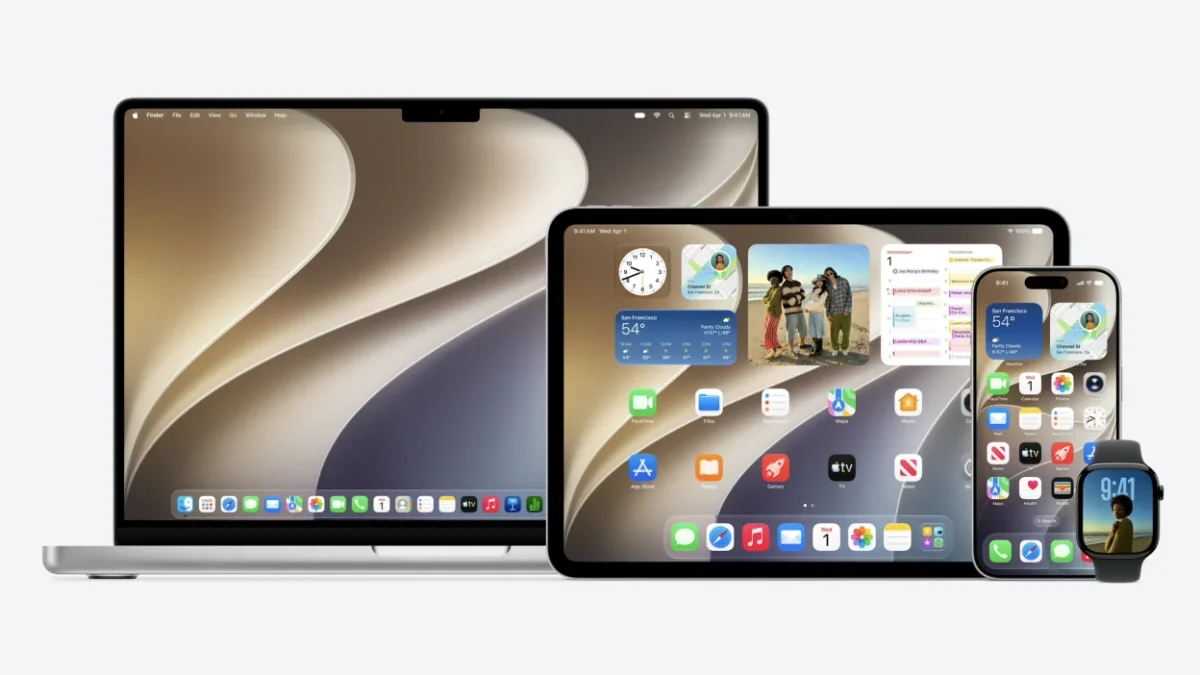
Az Apple közzétette a legújabb macOS-frissítések teljes biztonsági dokumentációját, amelyből kiderül, hogy a fejlesztők több mint 200 különböző sebezhetőséget szüntettek meg a rendszerben. A javítások a legújabb macOS 27 Golden Gate mellett a korábbi verziókat futtató gépekre is megérkeztek a macOS Tahoe 26.7 és a macOS Sequoia 15.8 formájában. Ha eddig halogatta a frissítést, a most napvilágra került részletek valószínűleg meggyőzik majd a letöltés fontosságáról.
Mesterséges intelligenciával kutatták a réseket
Különösen érdekes részlet, hogy az Apple biztonsági jelentésében több, kifejezetten mesterséges intelligenciával foglalkozó kutatócsoportnak és szervezetnek is köszönetet mondott a hibák felderítéséért. A közreműködők között szerepel az OpenAI Codex Security, az NVIDIA AI Red Team, valamint az Anthropic kutatócsoportja is. Ez jól mutatja, hogy az MI-alapú rendszerek és a dedikált védelmi csapatok egyre komolyabb szerepet játszanak a modern operációs rendszerek biztonsági réseinek felkutatásában és befoltozásában.
Rendszerszintű sebezhetőségeket javítottak
A macOS 27 Golden Gate-hez kiadott javítások olyan kritikus hibákat orvosolnak, amelyeket kihasználva a támadók vagy a kártékony alkalmazások tetszőleges kódokat futtathattak kernel- vagy root-jogosultságokkal. Emellett sikerült bezárni olyan réseket is, amelyek lehetővé tették a macOS beépített homokozójának (sandbox) kijátszását, a Gatekeeper védelmi rendszer megkerülését, a védett rendszerfájlok módosítását, vagy éppen a felhasználók érzékeny adataihoz való hozzáférést.
A hibák között akadt olyan AVEVideoEncoder-probléma, amely egy korlátozott jogosultságú, homokozóban futó alkalmazásnak engedett teljes kernel-szintű hozzáférést. Hasonlóan súlyos, kernel-szintű kódfuttatást engedélyező hibát találtak az UDF fájlrendszerben is. Az Apple emellett olyan sebezhetőségeket is felszámolt, amelyek Bluetooth-on, CUPS-on (nyomtatási rendszeren) vagy WebDAV-on keresztül tehettek lehetővé távoli kódfuttatást.
A régebbi rendszerek is megkapták a védelmet
A biztonsági frissítések nem korlátozódnak kizárólag a legújabb operációs rendszerre. A macOS Tahoe 26.7 és a macOS Sequoia 15.8 szintén megkapta a javítások jelentős részét, beleértve a kernel-szintű és a távoli kódfuttatást lehetővé tevő rések foltozását.
Érdekesség, hogy a régebbi rendszerek olyan egyedi javításokat is kaptak, amelyek a macOS 27 listáján már nem szerepelnek. Ilyen például a macOS Sequoia 15.8-ban javított ImageIO-hiba, amely egy speciálisan szerkesztett, kártékony kép megnyitásakor tehetett lehetővé illetéktelen kódfuttatást.
Az Apple ökoszisztéma folyamatos fejlődésével és a biztonsági fenyegetések növekedésével a frissítések telepítése kulcsfontosságúvá vált a mindennapi biztonság megőrzéséhez. Az Apple legutóbbi nagy bejelentéseiről és újdonságairól az Apple Event 2026 összefoglalónkban olvashat részletesebben.
Forrás: 9to5mac.com
Hozzászólások (0)
Hozzászóláshoz jelentkezz be!
BejelentkezésMég nincsenek hozzászólások. Légy te az első!