
Rejtett deepfake-funkciókkal játszották ki az App Store és a Google Play ellenőrzését
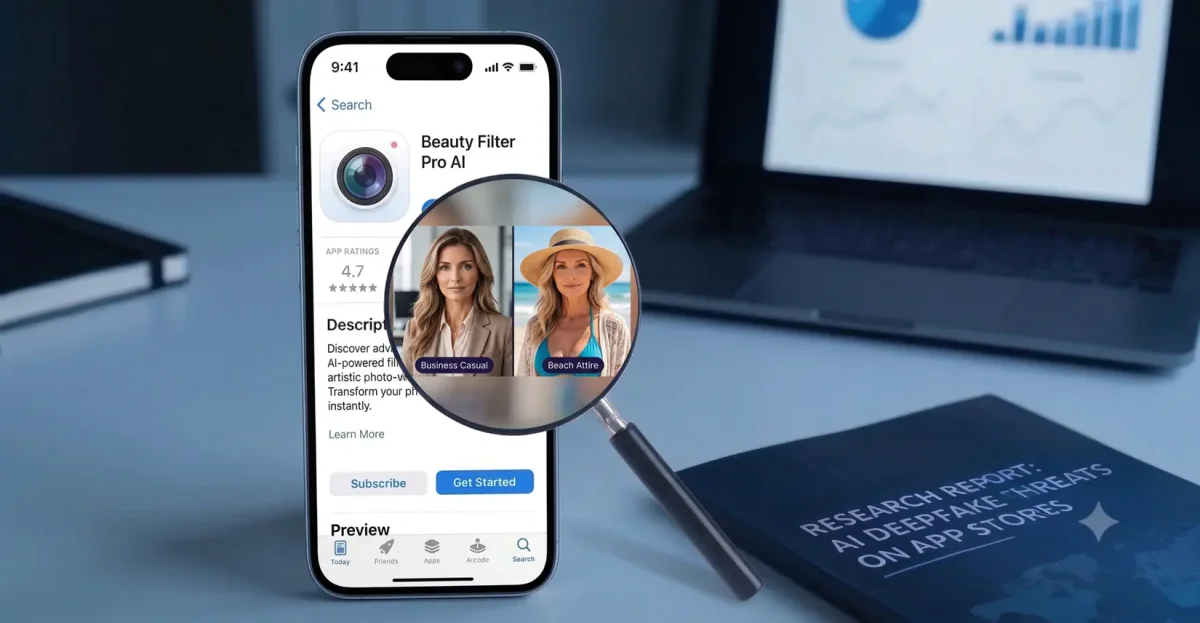
Súlyos hiányosságra derült fény az alkalmazásboltok ellenőrzési rendszerében: több száz olyan mesterséges intelligenciára épülő applikáció jutott be az Apple App Store-ba és a Google Play Áruházba, amelyek rejtett módon explicit szexuális és erőszakos deepfake tartalom gyártására adtak lehetőséget.
Ártalmatlan alkalmazásnak álcázták magukat
A Wired tényfeltáró vizsgálata szerint egyetlen kínai szervezethez köthető az a több mint 400 domainből és alkalmazásból álló hálózat, amely sikeresen megkerülte a platformok szigorúnak hitt szabályozását. Az alkalmazások első ránézésre teljesen hétköznapi, hasznos eszköznek tűntek: volt köztük nyelvoktató app, AI-edző, vagy éppen olyan program – mint a Viefur –, amellyel eredetileg ruhát lehetett szerkeszteni a házi kedvencekről készült fotókra.
A felület mögött azonban trükkös átverés lapult. Bizonyos feltételek teljesülése esetén az alkalmazások automatikusan betöltöttek egy webes felületet, ahol a felhasználók által feltöltött fényképekből erőszakos és szexuális tartalmú deepfake képeket, valamint videókat lehetett generálni. A kínálatban felkavaró sablonok is szerepeltek – például hálószobai erőszakot vagy késsel történő fenyegetést ábrázoló jelenetek –, amelyek alkalmasak voltak áldozatok megalázására vagy megfenyegetésére.
Így játszották ki az ellenőrzést
A hálózat működésének kulcsa az úgynevezett trójai faló vagy álcázási taktika volt. A benyújtás és a felülvizsgálat során az appok kizárólag a szabályoknak megfelelő, teljesen ártalmatlan tartalmat mutatták. A jóváhagyást követően azonban a fejlesztők egy távoli szerverről módosították a betöltött webes tartalomforrást, és aktiválták a rejtett funkciókat.
A szigorúan tiltott funkciók elérését gyakran a Meta felületein – Facebookon és Instagramon – futtatott videóhirdetésekkel kombinálták. Ha valaki egy ilyen hirdetésre kattintva töltötte le az appot, a szerveroldali ellenőrzés bekapcsolta a tiltott modult. Ezt követően a felhasználók kreditvásárlás után hozzáférhettek a pornográf és erőszakos sablonokhoz. A hálózat egyes elemei akár egy éven keresztül is észrevétlenül működhettek az áruházakban.
Léptek a technológiai óriások
Miután a Wired átadta a vizsgálat részleteit az érintett vállalatoknak, az Apple 19 alkalmazást azonnal eltávolított a kínálatából. A cupertinói cég reagálásában kiemelte, hogy a felülvizsgálat idején az appok még teljesítették az előírásokat, a fejlesztők a jóváhagyás után cserélték ki a tartalomforrást, és külső platformokon reklámozták a szexuális funkciókat. Az Apple azóta megerősítette a védelmi mechanizmusait az ilyen jellegű visszaélésekkel szemben.
A Meta szintén intézkedett: közlésük szerint több mint 10 000 olyan hirdetési fiókot tiltottak le, amelyek a probléma mögött álló domainhálózathoz kapcsolódtak.
Forrás: 9to5mac.com
Hozzászólások (0)
Hozzászóláshoz jelentkezz be!
BejelentkezésMég nincsenek hozzászólások. Légy te az első!