
Hogyan védi meg a fotók valódiságát az iPhone 18 Pro? Az Apple bemutatta a Reference Image technológiát
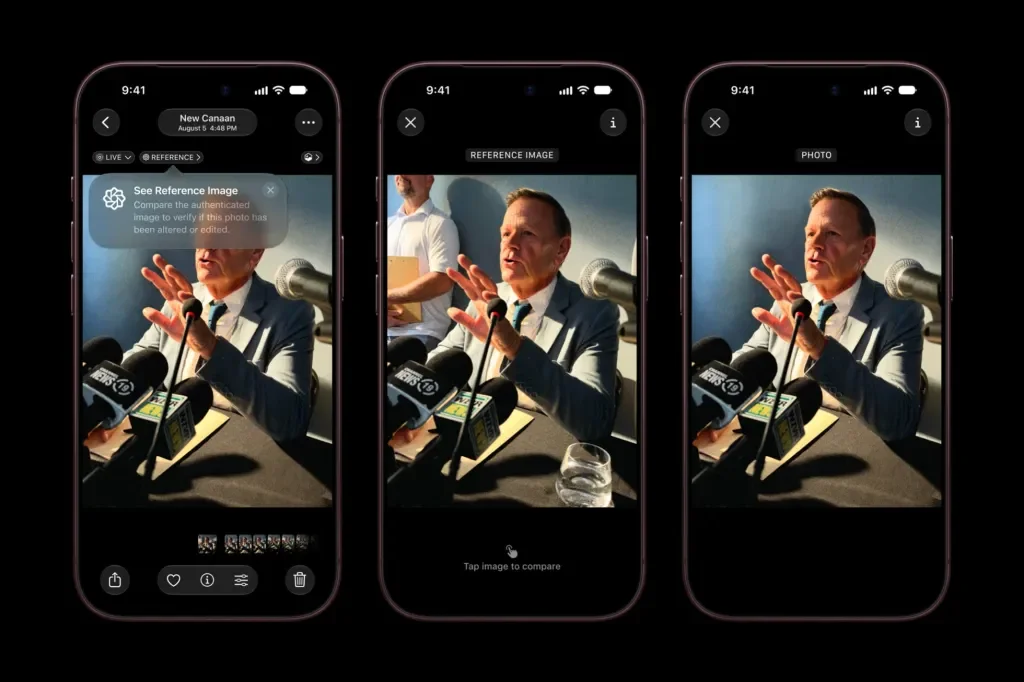
Az utóbbi időben a generatív mesterséges intelligencia térnyerésével egyre könnyebbé vált a digitális fotók manipulálása és a szintetikus képek létrehozása. Erre a kihívásra válaszul az Apple az új csúcsmodelljében egy különleges biztonsági megoldást vezetett be. Az eszköz, amelyre máris hatalmas az érdeklődés, és amely a hírek szerint gyorsabb töltést is kapott, a Reference Image (Referenciakép) nevű kameramóddal a mobilfotózás hitelességét is új szintre emeli. A vállalat biztonsági kutatócsoportja most részletesen is bemutatta, milyen hardveres és szoftveres technológiák garantálják a fotók eredetiségét a rögzítés pillanatától kezdve.
Miért volt szükség új megoldásra?
Az Apple rámutatott, hogy bár léteznek már iparági szabványok a képek eredetének igazolására (például a C2PA), ezek sérülékenyek maradhatnak a szerkesztési folyamat különböző pontjain. Az új megközelítés célja egy olyan zárt, privát és biztonságos ellenőrzési lánc létrehozása, amely a gyártó szerint az egyetlen olyan bizonyítási rendszer jelenleg, amely kvantumbiztos védelmet nyújt a visszaélésekkel szemben.
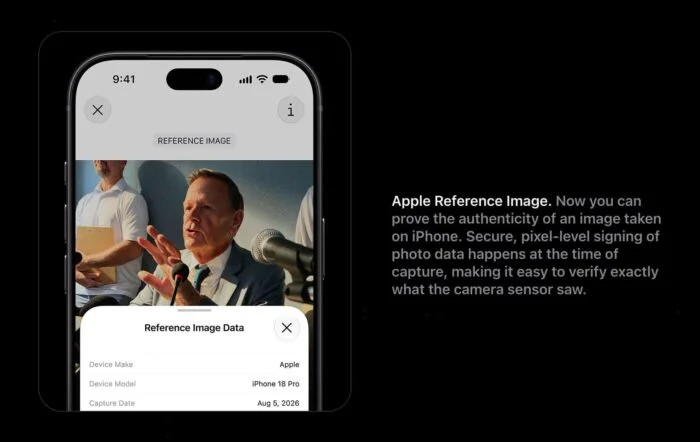
Hardveres szintű hitelesítés közvetlenül a gyárból
A biztonsági lánc nem a szoftverben, hanem közvetlenül a kameraérzékelő első inicializálásakor kezdődik, még a gyártósoron. Minden szenzor generál egy egyedi kulcspárt: a privát kulcsot örökre megtartja magának, míg a nyilvános kulcsot a gyári tanúsítványkiadó aláírja és rögzíti az eszköz hardveres manifestjében. Amikor a felhasználó Reference Image módban fotóz, a szenzor a saját privát kulcsával írja alá a képpontadatokat és a metaadatokat, mielőtt azok egyáltalán eljutnának az iOS operációs rendszerhez.
Manipulálhatatlan időbélyegek és a Private Cloud Compute
A rendszer másik kulcsfontosságú eleme a pontos időpont igazolása. Az Apple nem bízik meg a telefon általános operációs rendszerének órájában, mivel az manipulálható. Ehelyett az iPhone rendszeres időközönként biztonságos időbélyeg-tokeneket kap, amelyek meghatározzák az alsó időbeli korlátot, a fotózás után pedig egy felső korlátot kér le. Így igazolható, hogy a kép pontosan a két időpont között készült.
Ezt követően a Secure Enclave társprocesszor is aláírja a külső metaadatokat. A nyers \"biztonságos digitális negatívot\" az Apple Private Cloud Compute (PCC) környezete dolgozza fel. A PCC ellenőrzi az aláírásokat, megerősíti, hogy a szenzor és a Secure Enclave valóban ugyanahhoz a telefonhoz tartozik, majd a hagyományos és a poszt-kvantum kriptográfia ötvözésével létrehozza a végleges, hitelesített JPEG fájlt.
Teljes anonimitás a fotósoknak
Különösen fontos szempont volt a tervezésnél a magánélet védelme. Az Apple úgy alakította ki a rendszert, hogy egy külső szemlélő ne tudja megállapítani a fotós személyazonosságát, vagy azt, hogy pontosan melyik készülékkel készült a kép. Sőt, azt sem lehet összekötni, ha két különböző referenciakép ugyanattól a telefontól származik. Ez a szintű névtelenség kritikus fontosságú lehet például a veszélyes övezetekben dolgozó fotóriporterek számára, akiknek úgy kell bizonyítaniuk képeik valódiságát, hogy közben nem fedik fel a kilétüket.
Forrás: 9to5mac.com
Hozzászólások (0)
Hozzászóláshoz jelentkezz be!
BejelentkezésMég nincsenek hozzászólások. Légy te az első!